[Article mis à jour le 8 août 2024.]
Même les grands acteurs tels que Facebook, Yahoo ou Digitec Galaxus sont touchés par des attaques de pirates informatiques. Cependant, l’attention se porte actuellement surtout sur les PME. C’est en effet là que se produisent actuellement la plupart des cyberattaques en Suisse. Il existe quelques mesures simples mais importantes qui vous permettront de vous protéger, vous et votre organisation :
1 – Toujours à jour : la clé d'une sécurité optimale
Veiller à ce que vos appareils et vos logiciels soient toujours à jour constitue l’une des mesures les plus fondamentales et les plus importantes pour renforcer votre sécurité en ligne.
Veillez à mettre régulièrement à jour tous les logiciels, aussi mineurs soient-ils, ainsi que les scripts et les plugins que vous utilisez sur votre site web .
Veillez également à mettre à jour le système d’exploitation de votre appareil (Microsoft, Apple, etc.) ainsi que votre navigateur Internet (Chrome, Opera, Safari, etc.).
Les versions open source sont accessibles au public et leur code source permet aux pirates informatiques de détecter d’éventuelles failles.
2 – Chiffrer ou perdre : pourquoi le protocole HTTPS/SSL est indispensable
Les sites web, les e-mails et autres devraient toujours être cryptés via HTTPS/SSL. Si votre site web n’utilise pas encore le protocole HTTPS, il est grand temps de le faire (c’est d’ailleurs également une exigence prévue par le RGPD).
Les sites web qui utilisent encore le protocole HTTP (Hypertext Transfer Protocol), le protocole standard servant au transfert de données entre votre serveur et le navigateur de l’utilisateur, sont vulnérables aux attaques de pirates informatiques (actualités récentes sur les attaques de pirates informatiques).
Le chiffrement HTTPS/SSL revêt une importance particulière pour les sites web de commerce électronique et tous ceux qui utilisent des formulaires contenant des données sensibles sur les utilisateurs ou des informations permettant d’identifier une personne (PII) .
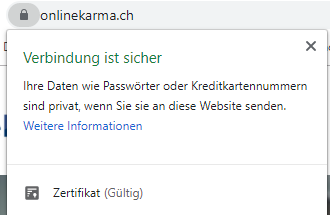
Un site web crypté via HTTPS/SSL s’affiche dans le navigateur sous la forme suivante, par exemple : www.onlinekarma.ch :
3 – Risques liés aux extensions : méfiez-vous des plugins malveillants
Les navigateurs, appareils et CMS (systèmes de gestion de contenu) modernes offrent une infinité de possibilités d’extension, de plugins et de modules complémentaires.
Veillez à ce que les extensions :
- proviennent de sources légitimes,
- soient régulièrement mises à jour ,
- qui ont déjà été téléchargés à de nombreuses reprises
- et qu’il y ait suffisamment d’avis positifs.
Méfiez-vous des versions gratuites des extensions premium : celles-ci sont le plus souvent piratées et infectées par des logiciels malveillants.
Tout logiciel peut faire l’objet d’une attaque et, malheureusement, celui de votre site web ne fait pas exception.
4 – Seul l'original compte : l'importance de la confiance dans le domaine des logiciels
N’utilisez que des logiciels d’origine provenant d’un fournisseur connu et de confiance.
Le même principe s’applique également aux e-mails, SMS et messages WhatsApp contenant des liens et des pièces jointes qui semblent suspects. N’ouvrez que les fichiers et les liens provenant d’expéditeurs en qui vous avez entièrement confiance.
Attention : les e-mails peuvent parfois paraître tout à fait légitimes, mais ce n’est pas forcément le cas. L’identité de l’expéditeur peut être usurpée – c’est ce qu’on appellele«hameçonnage». En voici deux exemples :
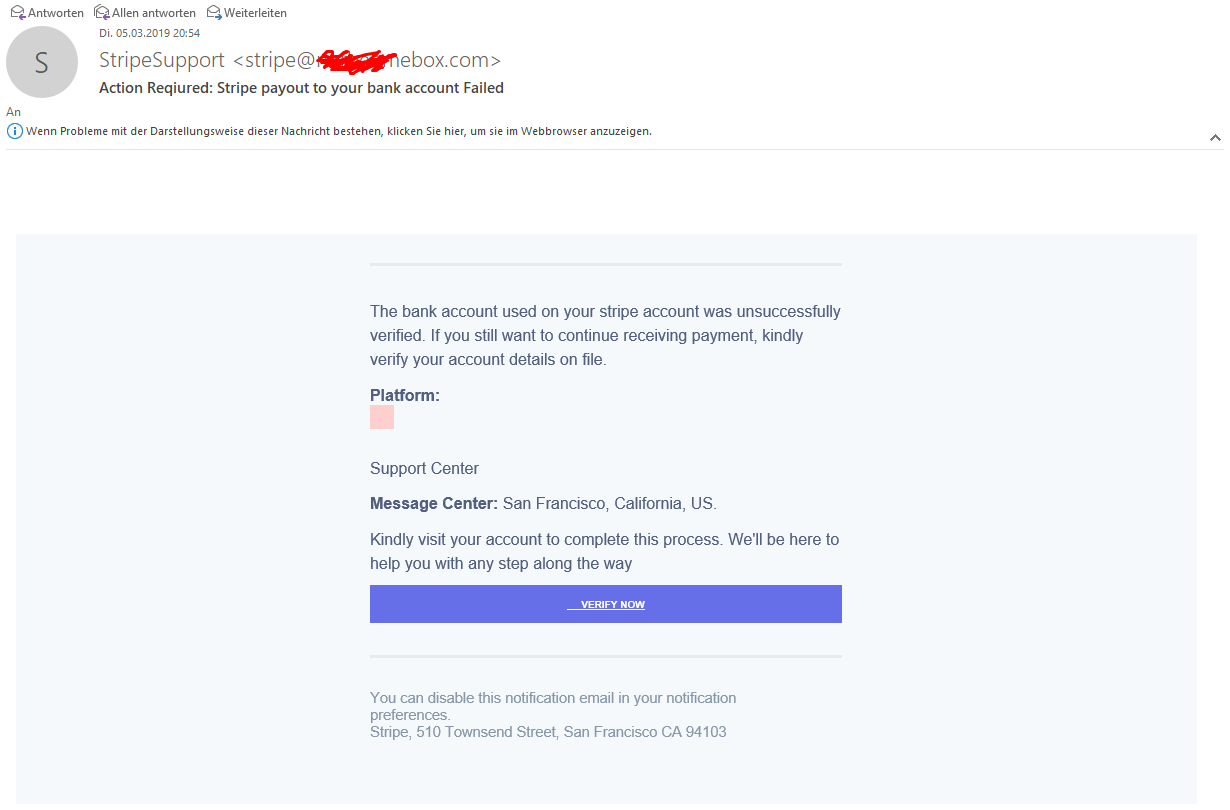
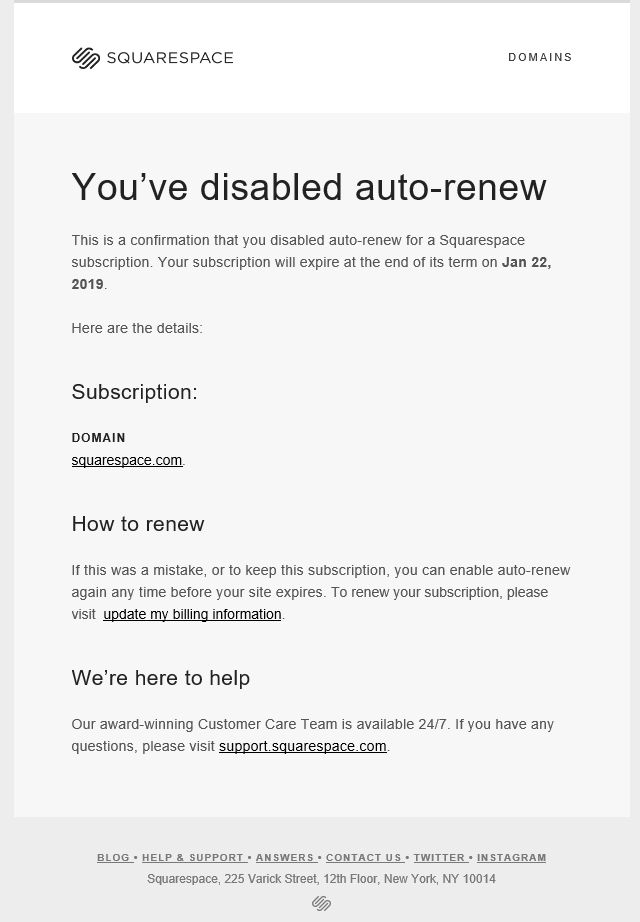
Signalez les e-mails de hameçonnage en un clic ici, sur le site officiel suisse de lutte contre le hameçonnage.
👉 Conseils pour reconnaître les e-mails de hameçonnage (en anglais)
Sur les réseaux sociaux, nous constatons une forte augmentation du nombre de messages privés frauduleux envoyés aux pages d’entreprises.
Restez vigilants et tenez compte des points suivants :
- En cas de problème, les plateformes de réseaux sociaux ne vous contacteront pas par message privé. Ne cliquez donc en aucun cas sur les liens ou les pièces jointes contenus dans ces messages privés, qui se font passer pour des interlocuteurs officiels de la plateforme concernée.
- Signalez ces messages comme spam.
- Poursuivez votre gestion de communauté avec succès et restez vigilant.
5 – Les mots de passe du futur : votre première ligne de défense
Il va sans dire que ce point ne doit pas manquer. Des mots de passe sécurisés sont la clé d’ une sécurité optimale sur Internet, tant pour votre entreprise que pour vous à titre personnel.
Conseil n° 1 concernant les mots de passe
Il existe une formule simple qui résume les trois critères essentiels d’un mot de passe sécurisé : CLU (Complexe, Long, Unique).
- Un mot de passe doit être complexe, c’est-à-dire composé de caractères disposés de manière aléatoire. Évitez les dates de naissance, les noms d’animaux de compagnie et les mots réels.
- Les mots de passe doivent également comporter au moins 20 caractères .
- Et bien sûr, vous ne devriez pas non plus utiliser le même mot de passe à plusieurs endroits.
Conseil n° 2 concernant les mots de passe
Vous vous dites sans doute : « Mais comment suis-je censé me souvenir d’innombrables mots de passe aléatoires de 20 caractères ? » Pour cela, il existe par exemple LastPass, un gestionnaire de mots de passe qui stocke tous vos mots de passe sous forme cryptée et génère également pour vous des mots de passe aléatoires.
Conseil n° 3 concernant les mots de passe
Même les mots de passe les plus sûrs ne servent à rien s’ils ne sont pas utilisés correctement. C’est pourquoi : verrouillez votre téléphone portable, votre ordinateur portable ou votre ordinateur lorsque vous ne l’utilisez pas. Et protégez-le avec un mot de passe 😉.
Conseil n° 4 concernant les mots de passe
N’envoyez pas de mots de passe par e-mail et, surtout, ne les envoyez jamais accompagnés du nom d’utilisateur et de la raison de l’utilisation. Par ailleurs, https://pwpush.com/ est un outil pratique pour l’envoi de mots de passe.
6 – Protégez votre vie privée : évitez les réseaux publics
Si vous utilisez des informations confidentielles lorsque vous naviguez sur Internet – par exemple pour effectuer des opérations bancaires en ligne ou faire des achats – , vous devriez le faire sur un appareil qui vous appartient et sur un réseau auquel vous faites confiance.
Sur un réseau Wi-Fi public gratuit, via le téléphone portable d’un collègue ou sur un ordinateur accessible au public, vos données pourraient être volées.
Il convient également de faire preuve de prudence quant aux informations personnelles que vous publiez sur réseaux sociaux . Les « méchants » pourraient utiliser ces données pour obtenir des informations précieuses à votre sujet.
7 – Une défense solide : pourquoi un antivirus est indispensable
Protégez-vous contre les virus qui affaiblissent votre ordinateur et le rendent plus vulnérable aux attaques. Installez un logiciel antivirus.
Avira, par exemple, est gratuit, mais un logiciel payant vous offrira une protection plus complète.
8 – Moins, c'est mieux : limitation des droits d'accès
Si plusieurs utilisateurs sont autorisés à modifier votre site web, il est préférable d’appliquer le principe du « droit d’accès minimal »: n’accorder l’accès qu’aux applications et ressources indispensables au travail d’un utilisateur et pour lesquelles il ou elle est autorisé(e).
En d’autres termes, si une personne se contente de rédiger des articles de blog sur votre site web, elle ne devrait pas avoir le droit de modifier la mise en page de l’ensemble du site.
Veillez tout particulièrement, notamment pour les contributions d’invités, à ce que le nouvel utilisateur ne se voie pas attribuer plus de droits que ce qui est réellement nécessaire.
9 – Un hébergeur fiable, un fonctionnement sécurisé : ce qui compte vraiment
Ce n’est pas le prix qui devrait être le critère déterminant dans le choix d’un hébergeur, mais bien les aspects liés à la sécurité.
Votre hébergeur de confiance devrait disposer d’un serveur sécurisé par SSL (indispensable pour le protocole HTTPS, voir ci-dessus), proposer une assistance par e-mail sécurisée, disposer d’un centre de données sécurisé et effectuer des sauvegardes régulières .
Si, comme de nombreuses petites entreprises, votre site web est hébergé sur un serveur d’hébergement mutualisé, renseignez-vous auprès de votre hébergeur sur les mesures de sécurité mises en place.
10 – Naviguer en toute sécurité : des outils de sécurité pour votre navigateur
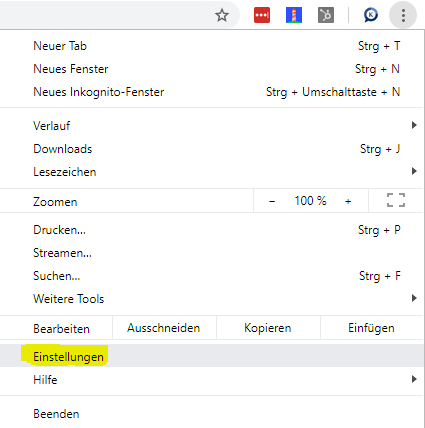
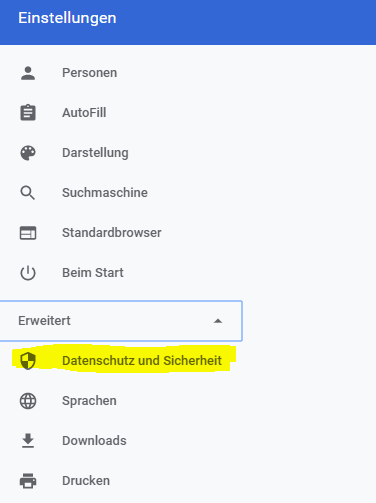
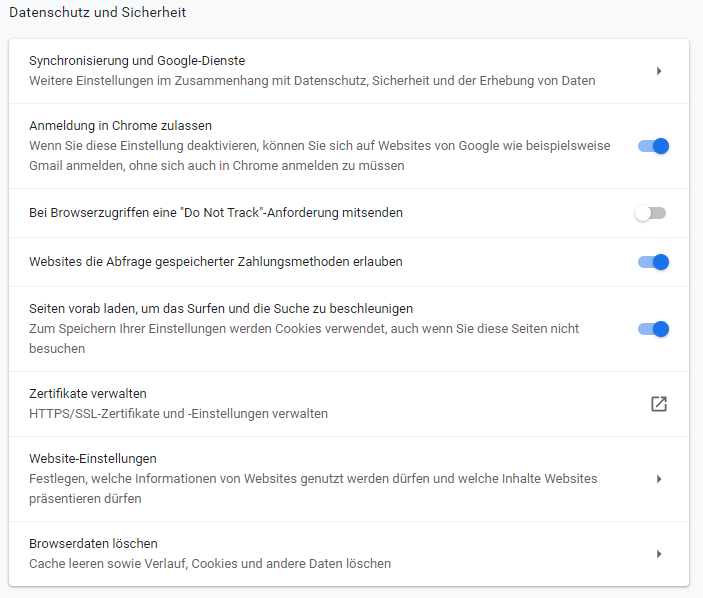
Vous pouvez également vous protéger lorsque vous naviguez sur Internet : grâce à l’outil de sécurité du navigateur de votre choix.
Celles-ci peuvent, par exemple, bloquer les fenêtres contextuelles, envoyer des requêtes « Do Not Track » aux sites Web, désactiver les contenus Flash non sécurisés, limiter l’accès à votre webcam et bloquer les téléchargements potentiellement dangereux.
Vous trouverez ces outils de sécurité dans les paramètres de votre navigateur.
11 – Mieux vaut double que rien : utilisez l'authentification multifactorielle
Dans le monde numérique d’aujourd’hui, un simple mot de passe ne suffit souvent plus à protéger vos données. C’est là qu’intervient l’authentification multifactorielle (MFA).
L’authentification multifactorielle (MFA) offre un niveau de sécurité supplémentaire en exigeant un deuxième facteur de vérification, tel qu’un code SMS ou une application d’authentification. Cette barrière supplémentaire peut s’avérer décisive pour empêcher tout accès non autorisé à des informations sensibles.
Les entreprises devraient mettre en œuvre l’authentification multifactorielle (MFA) partout où cela est possible afin de renforcer leur stratégie de sécurité et de se protéger efficacement contre les cyberattaques.
12 – Ne laissez rien au hasard : effectuez des sauvegardes régulières
La perte de données peut être causée aussi bien par des cyberattaques que par des défaillances matérielles ou des erreurs humaines. Les sauvegardes régulières constituent une protection simple mais efficace pour éviter que des informations importantes ne soient définitivement perdues.
Les entreprises devraient mettre en place un plan de sauvegarde comprenant à la fois des sauvegardes automatiques et manuelles. Celles-ci devraient être stockées en toute sécurité sur des disques externes ou dans le cloud afin de garantir un processus de restauration rapide et complet des données en cas d’urgence.
13 – Savoir, c'est pouvoir : formations à la cybersécurité pour les collaborateurs
L’être humain constitue souvent le maillon faible de la chaîne de sécurité. Dans ce contexte, il est indispensable de former régulièrement les collaborateurs à des thèmes tels que le phishing, la sécurité des mots de passe et les comportements sûrs en ligne.
En sensibilisant leurs collaborateurs aux risques et en les informant des menaces actuelles, les entreprises peuvent promouvoir une culture de la sécurité qui réduit considérablement le risque de cyberattaques.
14 – La vie privée reste privée : naviguer en toute sécurité sur vos propres réseaux
L’utilisation de réseaux Wi-Fi publics peut représenter un risque de sécurité considérable, car les transmissions de données peuvent facilement être interceptées. Les entreprises devraient encourager leurs collaborateurs à n’utiliser que des réseaux privés et sécurisés, en particulier lorsqu’ils accèdent à des données sensibles de l’entreprise.
En outre, des mesures de sécurité telles que le chiffrement WPA3 devraient être mises en œuvre dans les réseaux sans fil afin d’empêcher tout accès non autorisé et de garantir l’intégrité des données transmises.
15 – Restez informé : fiez-vous à des sources fiables
Il est important de se tenir constamment informé des dernières menaces et mesures de sécurité. Des sites web tels que celui de la Cybersecurity & Infrastructure Security Agency (CISA) proposent des informations complètes et des guides qui peuvent contribuer à améliorer la stratégie de sécurité d’une entreprise.
La consultation régulière de ces sources fiables peut vous aider à identifier les meilleures pratiques et à détecter à temps les menaces émergentes.
16 – Ne laissez aucune faille : les contrôles de sécurité sont indispensables
Des audits de sécurité réguliers sont essentiels pour identifier et corriger les vulnérabilités du système avant qu’elles ne puissent être exploitées. Un audit approfondi doit couvrir tous les aspects de l’infrastructure informatique, de la sécurité du réseau aux applications logicielles.
Les entreprises devraient envisager de faire appel à des prestataires spécialisés pour réaliser des audits indépendants, qui contribueront à combler les failles de sécurité et à optimiser l’ensemble de leur stratégie de sécurité.
17 – Toujours connecté, toujours protégé : le VPN pour plus de sécurité
Pour les collaborateurs qui travaillent en déplacement ou en télétravail, l’utilisation d’un VPN (réseau privé virtuel) est indispensable. Un VPN crypte la connexion Internet et protège ainsi contre tout accès non autorisé aux informations confidentielles. (Test des VPN : comparatif des meilleurs fournisseurs de VPN)
Grâce à l’utilisation d’un VPN, les entreprises peuvent s’assurer que leurs données sont protégées même en dehors des locaux et que la vie privée de leurs collaborateurs est préservée.
Conseil bonus – Sécurité informatique
C’est avec plaisir que nous vous recommandons la solution de sécurité proposée par Sowacom. De la cyberprotection à la sécurité des données, en passant par la l’assurance cyber , ce partenaire informatique est en mesure de vous apporter une aide compétente. Découvrez ici plus d’informations sur l’offre de cybersécurité destinée aux PME.
Résumé sur la cybersécurité
Voici les 10 conseils qui vous permettront de renforcer votre sécurité et celle de votre site web. Bien entendu, rien ne garantit que votre site web ne sera jamais la cible d’une attaque ou d’un piratage, même si vous suivez tous ces conseils.
Cela devrait toutefois vous protéger contre la majorité des attaques automatisées et, à tout le moins, réduire considérablement le risque global.